会社が把握していないまま、従業員がChatGPTやClaude、Geminiなどを業務に使っている状態。これがシャドーAIです。この記事は、そのリスクに気づいて「何から手をつければいいのか」と悩んでいる情シス・経営層・セキュリティ担当者に向けて書きます。逆に、すでに法人プランを配ってDLPも回している組織には物足りないかもしれません。
結論から言います。全面禁止はほぼ失敗する。使わせながら漏れない仕組みを作るのが2026年の現実解です。 禁止通達を出した瞬間に起きるのは、現場が隠れて使う「地下化」。これが一番まずいシナリオです。
結論:禁止で封じ込める時代は終わった。5ステップで"使わせて守る"
この記事の答えを先に言うと
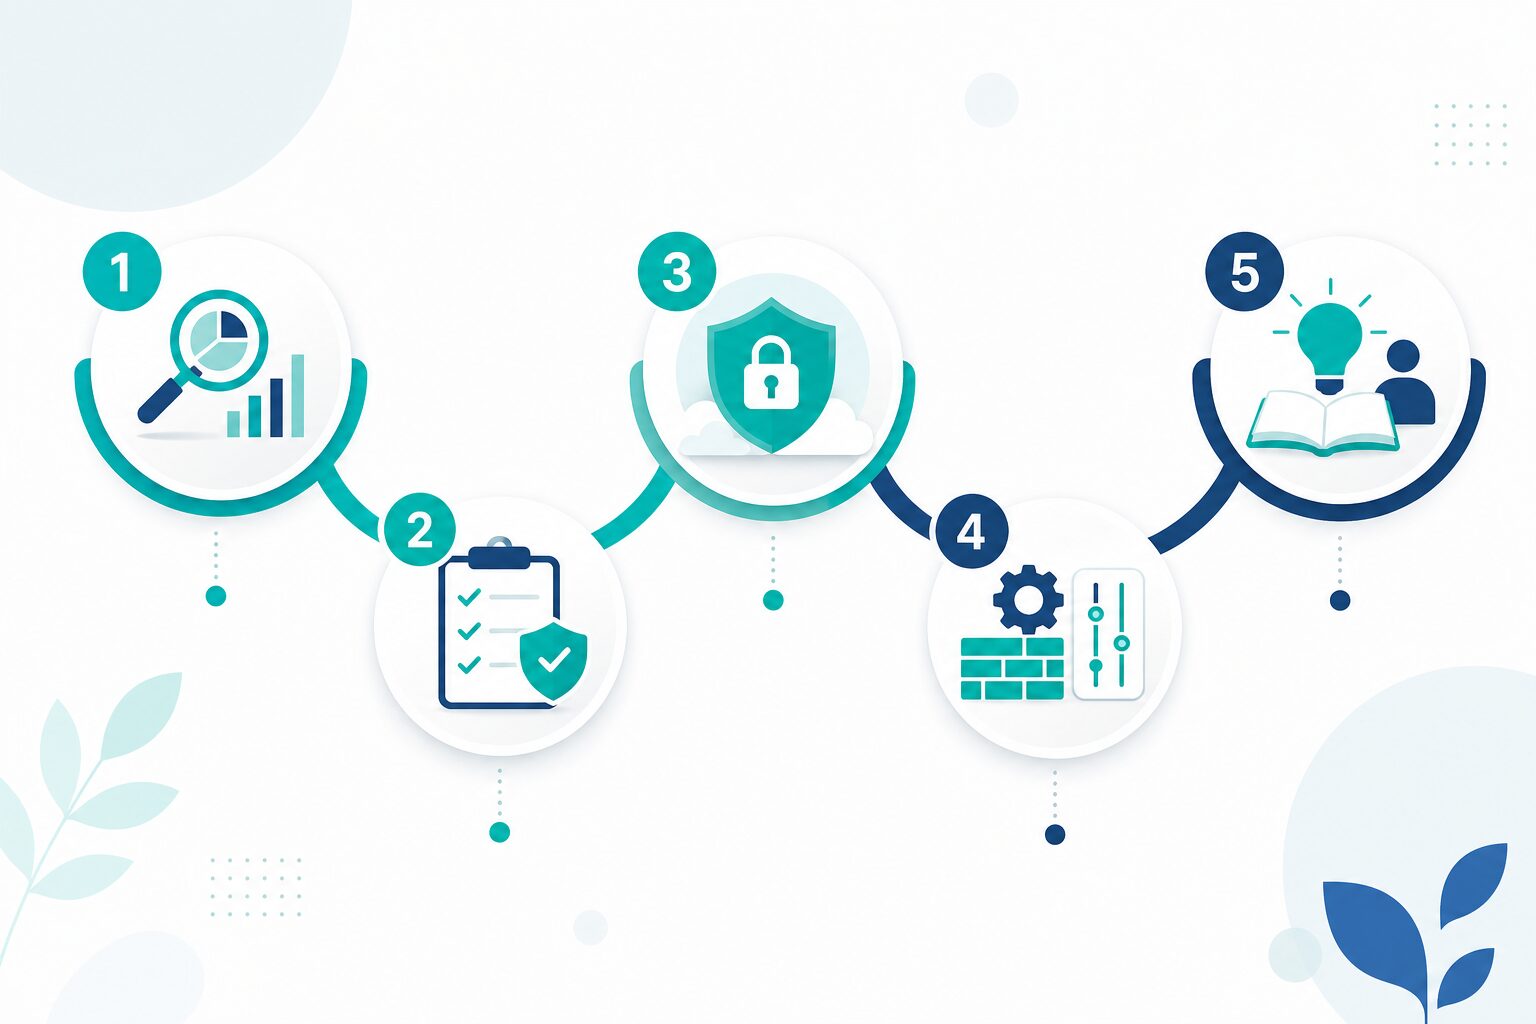
やることは5つです。順番も含めて先に出しておきます。
- 実態の可視化(誰が何のAIを使っているか棚卸し)
- ガイドライン作成(入れていい情報・ダメな情報の線引き)
- 法人プラン・セキュア環境への乗り換え(公式の受け皿を用意)
- 技術的な歯止め(DLP・アクセス制御)
- 教育と更新(運用して育てる)
この順番が大事で、いきなり規程やDLPから入ると現場が反発するか、隠れて使うだけになります。まず「いま何が起きているか」を知るところから始めるべきです。
全面禁止がうまくいかない理由
「AI使用禁止」の通達を出したとします。でも議事録の要約、英文メールの翻訳、コードのデバッグ——これらをAIなしの手作業に戻せと言われて、現場が素直に従うでしょうか。従いません。便利さを一度知った人間は、こっそり個人のスマホやプライベートアカウントで使い続けます。
これが地下化です。会社の管理下で使っていたものが、完全に見えないところへ潜る。可視化もコントロールもできなくなり、むしろリスクは上がります。禁止は「対策した気になれる」だけで、実態は悪化するんです。
2026年に押さえるべき前提
もう一つ、現実的な事情があります。AI機能は、もはや「あらゆるツールの中」に組み込まれてしまった。 GmailにもSlackにもNotionにも、WordやExcelにもAIが入っています。「AIを使うな」が物理的に成立しなくなったのが2026年の肌感覚です。
つまり、使う前提で守るしかない。この認識を経営層と共有できないと、どんな対策も空回りします。
そもそもシャドーAIの何が怖いのか:漏れる経路を具体で
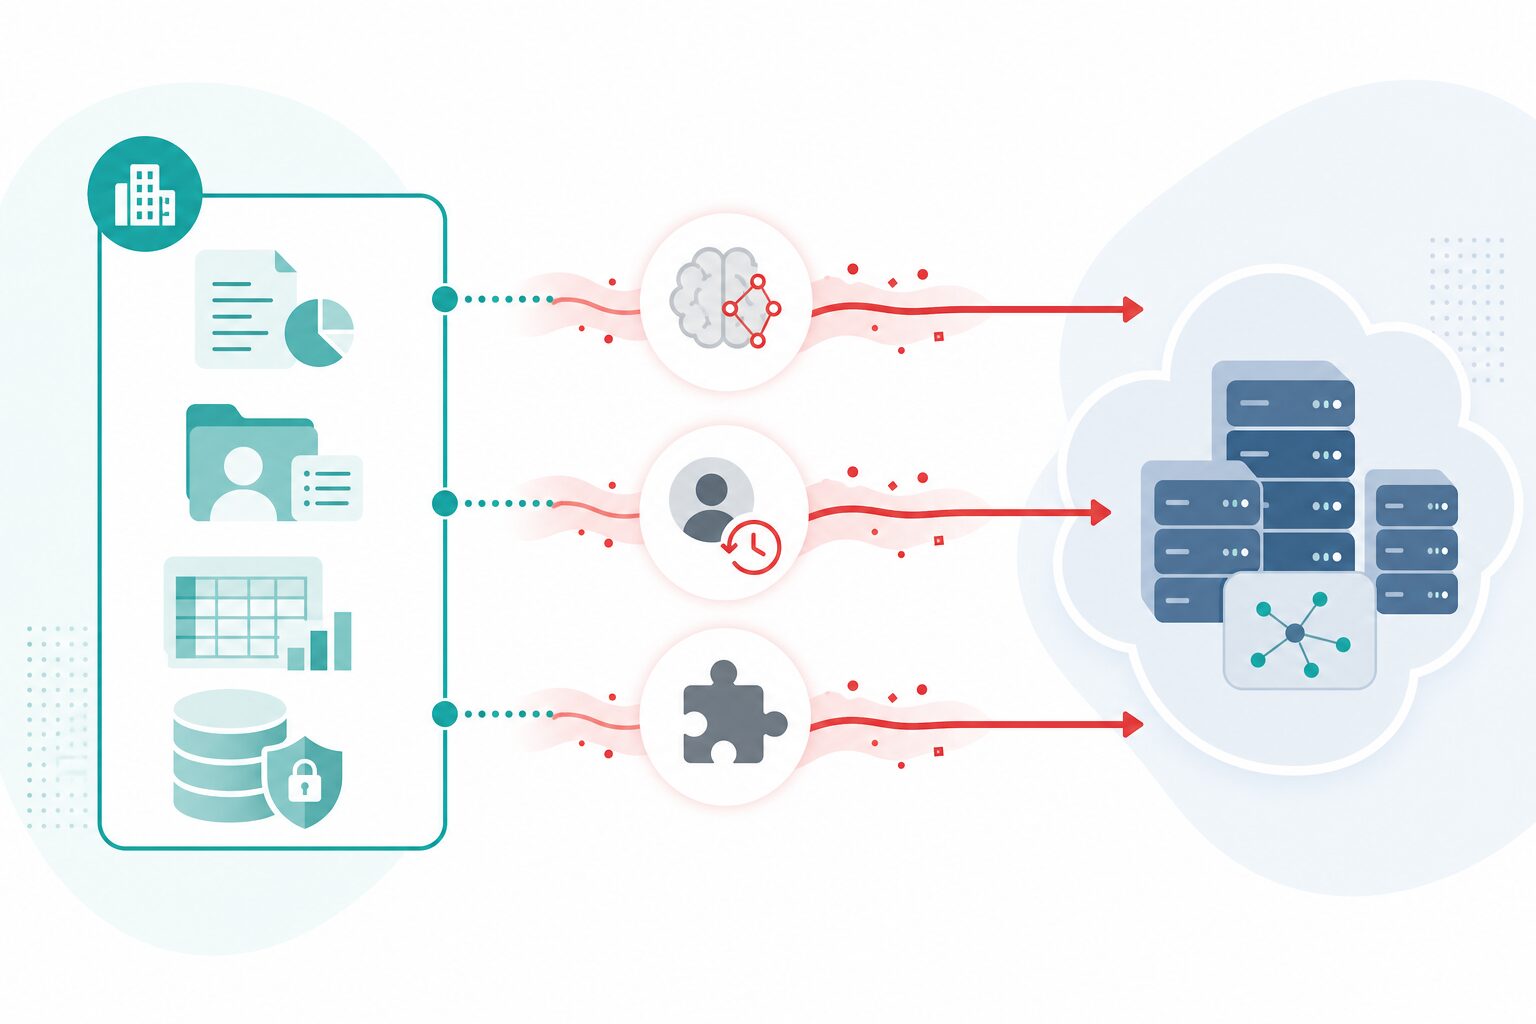
「リスクがあります」では動けないので、実際に起きる漏れ方を具体的に挙げます。悪意のある人間がやらかすのではなく、善意で真面目に働いている人がうっかり漏らすのが怖いところです。
入力した機密がAI側の学習に使われる
一番典型的なのがこれです。顧客リストをまるごと貼り付けて「この中から解約しそうな人を抽出して」と要約させる。未公開の決算数値をそのまま翻訳にかける。自社のソースコードを貼ってバグを直させる。
本人は「効率化しただけ」のつもりです。でも無料版のAIサービスでは、入力した内容がモデルの改善(学習)に使われる設定が初期値になっていることがあります。つまり、貼り付けた機密が、巡り巡って他人への回答に出てくる可能性がゼロではない。
このあたりの仕組みと設定は、ChatGPTに機密情報を入れてはいけない理由と安全な使い方で詳しく触れています。
無料版・個人アカウント経由の履歴残り
個人のGoogleアカウントやMicrosoftアカウントでAIにログインして業務データを扱うと、その履歴はすべて個人の領域に残ります。退職後もそのアカウントに会社の機密が残り続ける、という状態が起こりうる。会社は回収する手段を持っていません。
ブラウザ拡張やAI搭載アプリの"気づかない送信"
意外と盲点なのが、ブラウザ拡張機能です。「ページを要約する」「文章を校正する」系の拡張を入れると、開いているページの内容が外部のサーバーへ送られる作りのものがあります。社内システムの画面を開いたまま拡張が動けば、そこに映っている情報が勝手に外へ出る。
本人は拡張を入れた自覚すら薄い。だからこそ、この経路は起きやすい順で言うとかなり上位です。入力の学習リスクを警戒する人は増えましたが、拡張はまだノーマークの組織が多い印象です。
ステップ1:禁止通達より先に"実態の可視化"から始める
最初にやるべきは規程作りではありません。現状把握です。いま誰が何を使っているか分からないまま規程を書いても、的外れなルールができるだけです。
誰が何のAIを使っているかを棚卸しする
まず「どのAIサービスに、どれくらいアクセスが発生しているか」を洗い出します。ChatGPTだけ見ていてもダメで、Claude、Gemini、各種の翻訳AI、画像生成、コード補助まで含めて全体像をつかむ。
アンケートより通信ログ・SaaS管理ツールが早い
実態を正確に知るなら、CASBやSaaS管理ツール、プロキシ・ファイアウォールのログでアクセス先を見るのが早いです。「どのドメインに誰が接続しているか」が数字で出ます。アンケートは記憶と善意に頼るので、どうしても漏れが出ます。
とはいえ、ログだけでは「何の目的で使っているか」までは分かりません。だから匿名アンケートで「実は何に使ってますか」を併用すると、現場のリアルな用途が見えてきます。両方やるのが理想です。
"怒らない"で聞くと本当の利用が見えてくる
ここが運用の核心なので強調します。犯人探しの空気を出した瞬間、実態把握は失敗する。 「無断で使った人を特定する」というトーンでアンケートを配れば、誰も正直に答えません。一気に地下化します。
「現場をもっと便利にするために、いま何が役立っているか教えてほしい」という聞き方に徹する。怒らない、罰しない。この姿勢が後のステップ全部の土台になります。
ステップ2:ガイドライン作成——"入れていい情報・ダメな情報"を線引き
実態が見えたら、次はルールです。ただし、分厚くて誰も読まない規程を作っても意味がありません。目指すのは、現場が3秒で判断できる一枚です。
機密レベルで3段階くらいに分けるのが現実的
情報を細かく10段階に分けても現場は覚えられません。3段階くらいがちょうどいい。
| レベル | 内容の例 | AIに入れていいか |
|---|---|---|
| 公開情報 | プレスリリース済み資料、一般的な知識、公開済みの製品情報 | OK |
| 社内情報 | 社内資料、未公開の企画、議事録 | 条件付き(法人プランのみ) |
| 機密情報 | 個人情報、顧客データ、未公開の決算、ソースコード | NG |
この粒度なら、迷ったときに「これはどのレベル?」と自問するだけで判断できます。
『このツールはOK/NG』のホワイトリスト発想
情報の線引きと同時に、ツールの線引きもしておきます。「会社が契約したこの法人プランはOK、個人の無料版はNG」というホワイトリスト発想です。何でも禁止ではなく、許可されたものを示すほうが現場は動きやすい。
禁止事項を並べるより"判断に迷わない例"を載せる
「〜してはいけない」を羅列した規程は読まれません。効くのは、やってはいけないパターン集です。
「顧客名簿を貼り付けて要約させる→NG」「社外秘ラベルのついた資料をそのまま翻訳にかける→NG」「公開済みのIR資料を要約させる→OK」。こういう具体例が並んでいると、現場は自分の作業と照らし合わせて一瞬で判断できます。抽象的な原則より、具体例のほうが圧倒的に定着します。
ステップ3:法人プラン・セキュア環境に"乗り換えさせる"
ここが対策の肝です。いくらルールを作っても、現場が「でも無料版のほうが手軽だし」と思えば抜け道を探します。だから、会社が安全な受け皿を用意する。これが一番効きます。
学習に使われない法人プランを公式に用意する
ポイントは、入力が学習に使われない法人向けプランを会社が契約して配ること。そうすれば、現場が危ない無料版を使う理由が消えます。「公式に許可された、学習されない環境がある」なら、わざわざリスクを取る人は減ります。たとえばOpenAIは、ChatGPT Businessのワークスペースのデータを既定でモデル学習に使わないと公式ヘルプで明記しています。
主要な法人向けの選択肢
代表的なものを挙げます。
| サービス | 向いている組織 | 特徴 |
|---|---|---|
| ChatGPT Enterprise / Business | 幅広い業務でChatGPTを使いたい | 入力をモデル学習に使わない、管理コンソールあり |
| Microsoft 365 Copilot | WordやExcel、Teams中心の組織 | 既存のOffice環境にそのまま乗る |
| Gemini for Google Workspace | Google Workspace中心の組織 | Gmail・ドキュメントと一体で使える |
どれを選ぶかは、すでに使っている業務ツールに合わせるのが基本です。Office中心ならMicrosoft 365 Copilot、Google環境ならGemini、という具合に既存環境へ素直に乗せるのが摩擦が少ない。ChatGPTとCopilotの違いで迷うなら、ChatGPTとMicrosoft Copilotの違いを徹底比較が参考になります。
選定軸は料金だけで決めないこと。SSO(シングルサインオン)、監査ログ、データ保持期間の設定といった管理機能があるかどうかが、情シスの運用を左右します。料金は各サービスとも有料プランが中心なので、最新の金額は公式サイトで確認してください。
"公式の受け皿"がないと禁止しても無駄
繰り返し釘を刺します。受け皿を用意せず禁止だけする、これが最悪のパターンです。 便利な道具を取り上げて代わりを渡さなければ、現場は隠れて使うしかなくなる。「安全に使える環境を会社が渡したうえで、それ以外は使わないでね」——この順番でしか対策は機能しません。
ステップ4:技術で止める——DLP・アクセス制御の現実的な使いどころ
ルールと受け皿を用意しても、うっかりは起きます。人間はミスをする前提で、技術的な歯止めを足します。ただし「全部ブロック」にすると業務が止まるので、力加減が大事です。
DLPで機密データの送信をブロック/警告する
DLP(Data Loss Prevention)は、特定パターンのデータが外部へ送られるのを検知する仕組みです。マイナンバー、クレジットカード番号、「社外秘」ラベルのついたファイルなどを定義しておき、それがAIサービスへ送信されそうになったら止める、または警告する。
機密情報レベルで線引きした内容を、技術側でも裏打ちするイメージです。
危険なAIサイト・拡張をフィルタリングする
Webフィルタで、会社が許可していないAIサービスへのアクセスをブロックする。ブラウザ拡張の導入を管理ポリシーで制限する。ステップ2で特にノーマークだった拡張経由の漏れは、ここで技術的に塞げます。
"止める"より"警告して教育"が長続きする
ここも温度感が重要です。何でもかんでも完全ブロックにすると、正当な業務まで止まって現場から苦情が殺到し、結局ルールごと形骸化します。
現実的なのは、警告ポップアップで気づかせる運用です。「この内容には個人情報が含まれている可能性があります。本当に送信しますか?」と一度確認を挟むだけで、うっかりの大半は防げます。しかも、警告が出ること自体が教育になる。止めるより気づかせるほうが、長い目で見て定着します。
このあたりの守り方全般は、AIでサイバー攻撃・情報漏洩から身を守る方法もあわせて読むと整理しやすいです。
ステップ5:教育と更新——一度作って終わりにしない
対策は、作って終わりではありません。運用して育てるものです。AIの世界は毎月のように新しいツールが出るので、半年前のガイドラインはすぐ古くなります。
"なぜ危ないか"を事例で腹落ちさせる
年1回の形式的な研修より、効くのは事例の共有です。「他社でこんな漏洩が起きた」という実際のニュース、あるいは社内で起きたヒヤリハット。具体的な出来事のほうが、人は危機感を持ちます。
「ルールだから守れ」では腹落ちしません。「あの会社、これで大変なことになったらしい」のほうが行動が変わります。
新しいAIツールは毎月出る前提で見直す
新しいツールが出るたびに「これ使っていい?」と現場が迷います。ガイドラインは定期的に見直す前提で設計しておく。ホワイトリストに新しいサービスを追加したり、使えなくなったものを外したり。生きた文書として更新し続けることが大事です。
窓口を作って『使いたい』を言える雰囲気に
最後に、これが地下化を防ぐ最大のコツです。新しいAIツールの申請・相談窓口を作ること。現場の「これ使いたい」を頭ごなしに潰さず、審査して可否を返すフローにする。
ここで皮肉なことに、禁止一辺倒の組織ほど、シャドーAIは増えます。 相談できないから、黙って使うしかなくなるからです。逆に「言えば検討してもらえる」雰囲気があれば、現場は正直に相談してくれる。可視化できている状態こそが、一番安全なんです。
正直、どこまでやるべき?——規模別の落としどころ
全社が5ステップ全部をフル実装する必要はありません。人数や扱う情報の機微さで、現実的なラインは変わります。
| 規模 | 現実的な落としどころ |
|---|---|
| スタートアップ・小規模 | ガイドライン+法人プランで十分。DLPまでは要らないことが多い |
| 中堅 | 上記にSaaS管理ツールとDLPを足す。可視化を仕組み化する段階 |
| 大企業・規制業種 | 全ステップ+定期監査を前提に。金融・医療など規制業種は特に必須 |
優先順位をつけるなら、どの規模でも最初の3つは共通です。実態の可視化 → 法人プランという受け皿 → 情報の線引き。この順番でまず着手すれば、大きな漏れの多くは防げます。 DLPや監査は、その土台ができてから足すもの。小さい組織がいきなりDLPから入ると、コストばかりかかって現場が疲弊します。
「うちはどこまでやるべき?」の答えは、扱っている情報がどれだけ機微かで決まります。個人情報や金融データを大量に扱うなら全ステップ、公開情報中心の業務なら前半3つで十分、というのが正直なところです。
向く人・不要な人
この5ステップ対策が今すぐ必要なのは、こういう組織です。
- 従業員がAIを使っているのは分かるが、何をどう使っているか把握できていない企業:最優先で取り組むべきです
- 個人情報・顧客データ・未公開情報を日常的に扱う組織:線引きと受け皿は必須
- 「とりあえず禁止」の通達だけ出して、実態は放置している会社:いま一番危ない状態なので、可視化からやり直しを
逆に、すでに法人プランを全社配布し、DLPと監査ログが回っていて、相談窓口も機能している組織は、この記事の内容はおおむね実装済みです。あとは更新を続けるだけでいい。
まとめ:シャドーAI対策は"取り締まり"ではなく"環境整備"
シャドーAI対策の本質は、悪者を探して取り締まることではありません。安全に使える環境を会社が用意すること。これに尽きます。
禁止で封じ込めようとするほど現場は地下に潜り、見えないところで漏れが増える。逆に、学習されない法人プランという受け皿を渡し、迷わない線引きを示し、相談できる窓口を開けば、現場は正直に使ってくれる。共存させるほうが、禁止するより漏洩は減ります。
明日からの第一歩は一つだけでいい。まず、自社でいまどのAIが使われているかを「怒らずに」調べること。ここから始めれば、残りのステップは自然と見えてきます。
(各サービスの最新の料金・仕様は、ChatGPT・Microsoft・Googleそれぞれの公式サイトで確認してください。)
コメント