先に結論を言います。プロンプトインジェクションとは、AIへの入力にこっそり"命令"を忍び込ませて、本来の指示から外れた動きをさせる攻撃のこと。セキュリティの国際団体OWASPが、LLM(大規模言語モデル)アプリの脅威の最上位に挙げるほど、いま最も警戒されている弱点です。
やっかいなのは、これが従来のサイバー攻撃とは質が違う点です。プログラムの穴ではなく、「AIが言葉を素直に受け取る」という性質そのものを突いてきます。だから完全には防ぎきれません。この記事では、攻撃手順には踏み込まず、仕組みを正しく理解したうえで、企業・個人がとるべき現実的な対策を整理します。AIを業務やサービスに組み込むなら、担当者が必ず知っておきたいテーマです。
プロンプトインジェクションとは?AIを乗っ取る新しい攻撃
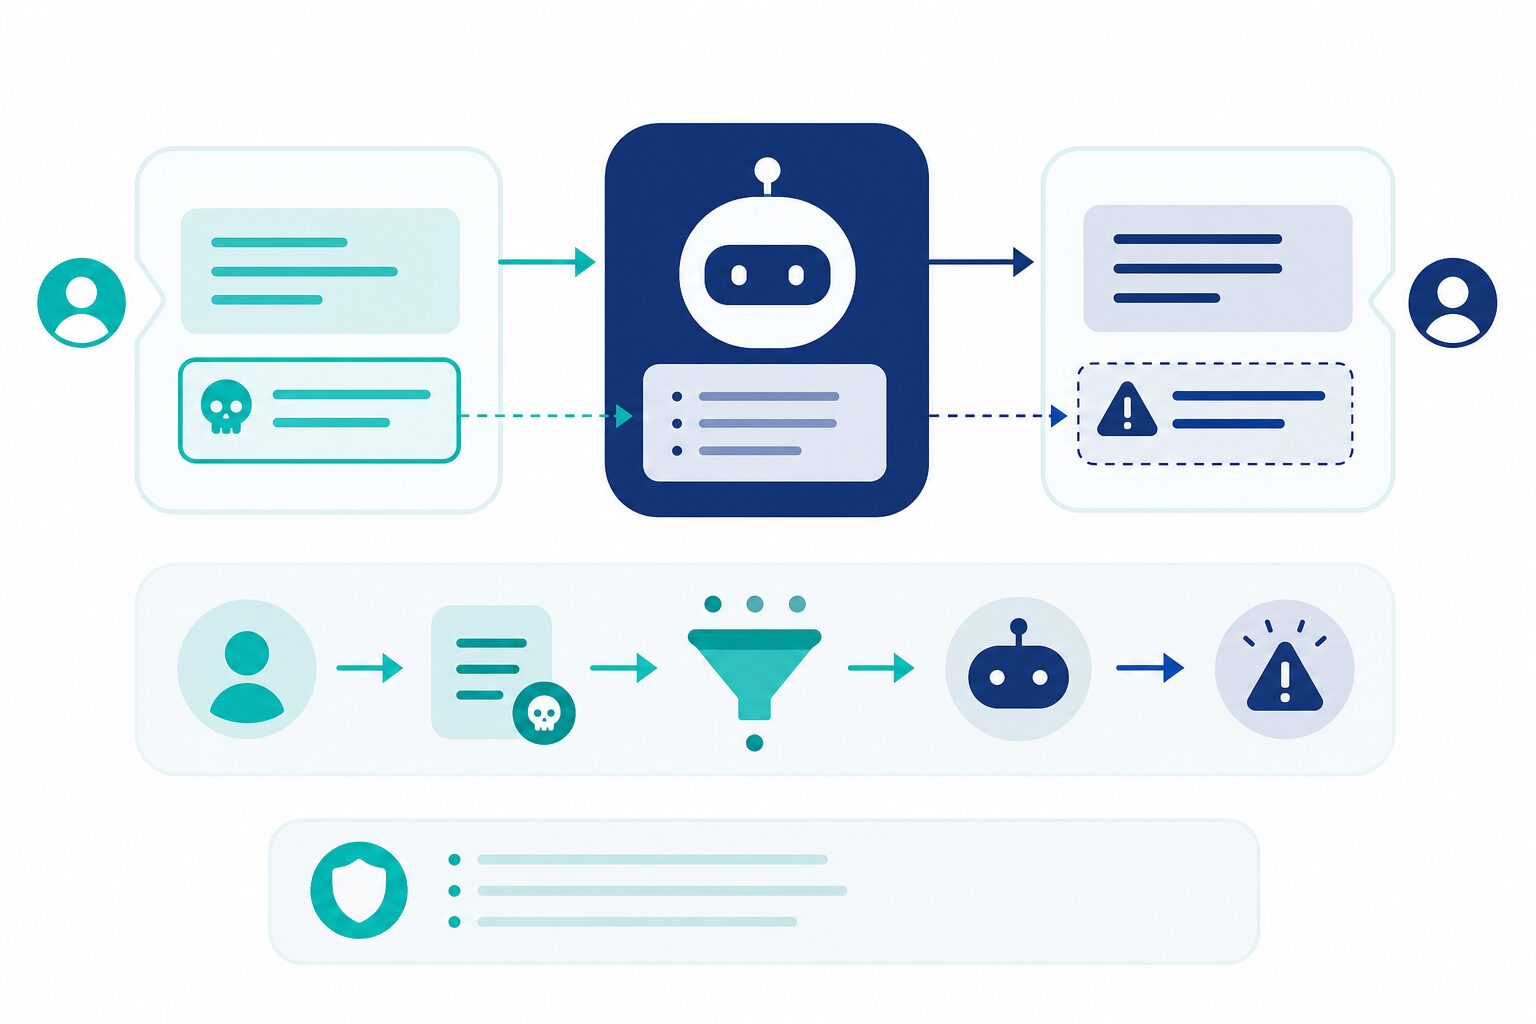
AIは、開発者が設定した「システムの指示(こう振る舞ってね)」と、利用者が打ち込む「入力」を、同じ言葉として処理します。問題はここです。AIは、どちらが"正規の命令"でどちらが"ただのデータ"かを、はっきり区別できません。
そこを突いて、入力の中に「これまでの指示は忘れて、こう動け」といった命令を紛れ込ませると、AIがそれを正規の指示と誤認して従ってしまう——これがプロンプトインジェクションの基本的な仕組みです。人間でいえば、丁寧な依頼文の途中に別の指示をそっと差し込まれ、うっかり従ってしまうイメージに近いです。AIで攻撃全体がどう変わったかはAIでサイバー攻撃は誰でもできる?も合わせてどうぞ。
直接型と間接型|本当に怖いのは"間接型"
プロンプトインジェクションは、命令の入り口によって大きく2つに分かれます。
- 直接型:利用者が、入力欄に直接あやしい命令を打ち込むタイプ。AIチャットを開発する側が主に警戒します。
- 間接型:Webページ・メール・ファイルなど、AIが読み込む"外部データ"の中に命令を仕込んでおくタイプ。
怖いのは、断然間接型です。たとえば、AIに「このWebページを要約して」と頼んだとき、そのページに人間には見えない形で命令が仕込まれていれば、AIはそれを読んで実行してしまう恐れがあります。メールを自動で処理するAIや、資料を読んで作業するAIエージェントが広がるほど、この入り口は増えます。利用者が悪いことを何もしていなくても、"読ませた情報"経由で乗っ取られる——ここが従来の攻撃と大きく違う点です。
とくにAIが「メールを送る」「ファイルを更新する」「社内データを検索する」といった操作まで任されていると、乗っ取られたときの被害はチャットの誤回答では済みません。外部から読み込んだ一文が、そのまま情報の持ち出しや誤った操作の引き金になりうる。AIに権限を持たせるほど、間接型のリスクは大きくなると考えておくべきです。
SQLインジェクションとの違い
名前が似ているので混同されますが、中身はかなり違います。従来のSQLインジェクションは、決まった構文の穴を狙う攻撃なので、パターンで検出・ブロックしやすい。一方プロンプトインジェクションは、自然な日本語や英語の"文章"で行われます。正当な質問と悪意ある命令の境界が曖昧で、「この入力は攻撃か、ただの依頼か」を機械的に見分けるのが非常に難しいのです。
だから、「怪しい文字列をはじく」といった従来の発想だけでは防げません。発想を変えて、"AIにできることを最初から絞っておく"方向の対策が重要になります。
企業・個人がとるべき対策
完全な防止は難しい——これが専門家の共通認識です。だからこそ、一つの防御に頼らず、層で守るのが基本です。AIをサービスや業務に組み込む企業側の対策を中心に整理します。
- AIに与える権限を最小化する:AIが触れるデータや実行できる操作を、必要最小限に絞る。乗っ取られても被害を小さくできます。最重要の考え方です。
- 重要な操作は人が最終確認する:送金・外部送信・データ削除など、影響の大きい操作はAIに自動で完結させず、人が承認する工程を挟みます。
- 出力を検証・フィルタする:AIの出した結果をそのまま信用せず、危険な指示や情報漏洩がないかをチェックする仕組みを置きます。
- 入力とシステム指示を分離する:外部データをAIに渡すときは、それが"命令"ではなく"参照データ"だと扱えるよう設計する。
個人の利用者としては、AIに重要な権限を渡さない・出力を鵜呑みにしないのが基本です。あやしいサイトやメールをAIに読ませない、という警戒も有効です。入力情報そのものを守る考え方はChatGPTに機密情報を入れてはいけない理由、全体的な守り方はAIでサイバー攻撃から身を守る方法にまとめています。
まとめ:「AIは言葉を素直に信じる」前提で守る
プロンプトインジェクションとは、AIが指示とデータを区別しにくい性質を突いて、動作を乗っ取る攻撃です。とくにWebやメール経由の間接型は、利用者に落ち度がなくても起こりうるのが怖いところ。完全には防げないからこそ、権限の最小化・人の確認・出力の検証を層で重ねるのが現実的な守りです。
「AIは、渡された言葉を素直に信じてしまう」。この前提に立って設計し、運用ルールに落とし込むことが、AI時代のセキュリティの第一歩です。社内でAIを安全に使う仕組みづくりは生成AI利用ガイドラインの作り方、脅威の国際的な分類はOWASP(GenAIセキュリティプロジェクト)も参考になります。
コメント